Bir çalışanın işten ayrılması, kendiliğinden şiddet riski veya kötü niyet kanıtı değildir. Bununla birlikte görev değişikliği ve ayrılış sırasında kart, anahtar, sistem hesabı ve şirket eşyasının durumunun güncellenmesi gerekir. Holding ve plazalarda bu sürecin başarısı, güvenliğin insan kaynakları kararının yerine geçmesine değil, İK, bilgi teknolojileri ve bina yönetiminin doğru zamanda bilgi paylaşmasına bağlıdır.
Ayrılış kararını erişim planından ayırın
İş ilişkisinin sona ermesine ilişkin karar ve çalışanla yapılacak görüşme, işverenin yetkili birimleri tarafından yönetilmelidir. Güvenlik ekibinin ihtiyacı çoğu zaman kişisel anlaşmazlığın bütün ayrıntıları değil, hangi yetkinin ne zaman değişeceği ve kime başvuracağı bilgisidir. Çalışanın performans veya sağlık bilgileri gereksiz biçimde güvenlik kayıtlarına taşınmamalıdır.
Somut tehdit veya şiddet bildirimi varsa bunun ayrı ve yetkin biçimde değerlendirilmesi gerekir. İşten çıkarılan herkesi saldırgan sayan bir uygulama, risk değerlendirmesi değildir. Bildirimlerde yorum ve etiket yerine görülen davranış, zaman ve olayla ilgili gerekli bilgi kullanılmalıdır.
Tek bir erişim listesiyle bütün sistemleri karıştırmayın
Turnike kartı, otopark yetkisi, fiziksel anahtar, ortak dolap ve BT hesabı farklı sorumlular tarafından yönetilebilir. Her biri için onaylayan kişi, uygulanacak zaman ve tamamlandığını doğrulayan kayıt belirlenmelidir. NPSA'nın çalışan ayrılışına ilişkin önerisinin dar ve yararlı noktası, görevden ayrılan veya görevi değişen kişilerin erişimlerinin uygun şekilde kaldırılmasıdır.
İK yazılımındaki bir işlemin bütün kapı ve hesapları aynı anda kapattığı varsayılmamalıdır. Entegrasyon varsa kapsamı ve hata durumları denenmelidir. Ayrılan kişinin eşyasını almak veya evrak teslim etmek için yeniden gelmesi gerekiyorsa bu ziyaret ayrıca onaylanır; eski yetkinin açık bırakılması pratik bir çözüm olarak kabul edilmez.
Eşya teslimini çatışma sahnesine dönüştürmeyin
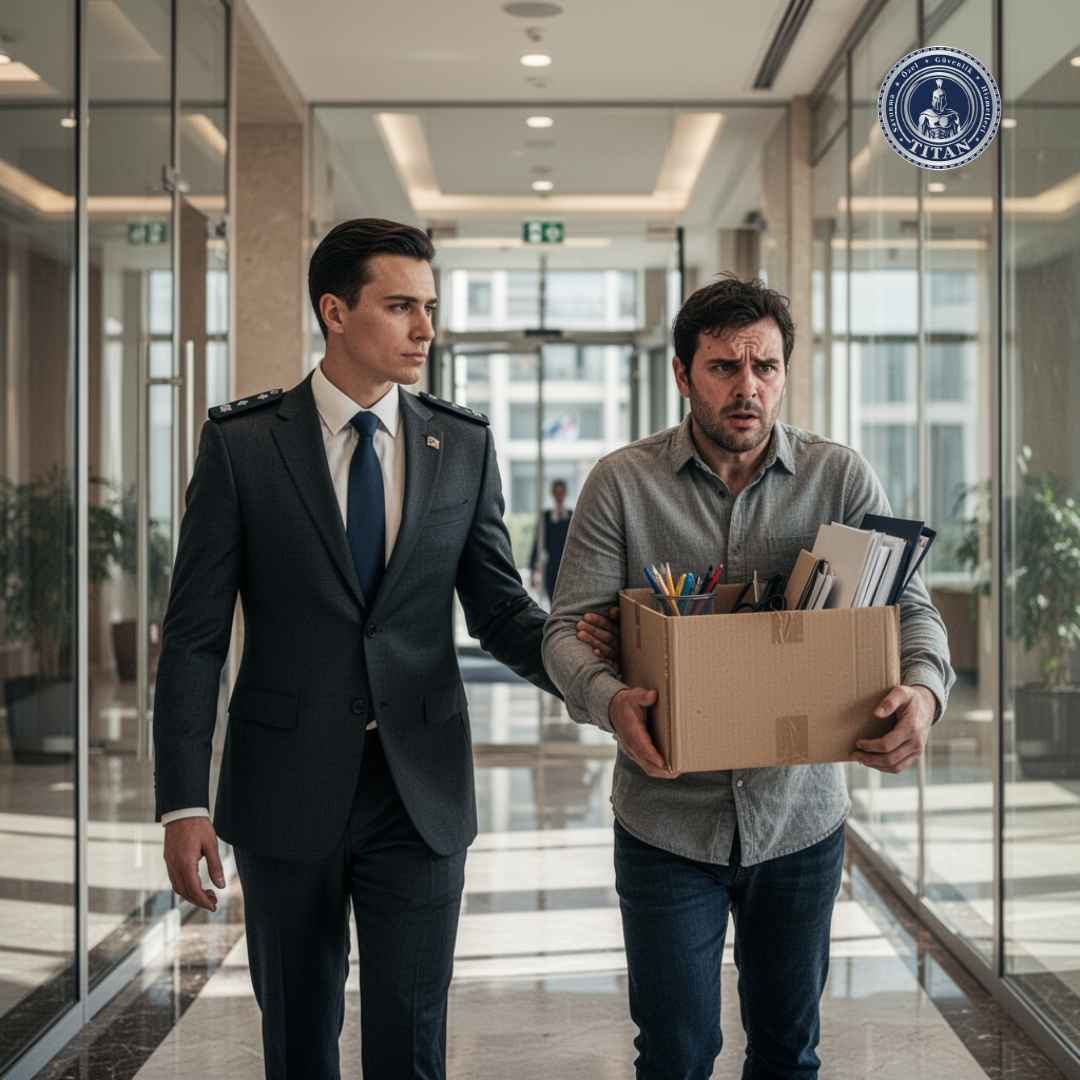
Şirket eşyasının iadesi ve kişisel eşyaların alınması için anlaşılır bir teslim düzeni hazırlanabilir. Teslimi kim kabul edecek, eksik cihazı kim değerlendirecek ve kişisel eşya konusunda anlaşmazlık çıkarsa kime başvurulacak soruları önceden yanıtlanmalıdır. Güvenlik görevlisi, şirketin mülkiyet iddiasını tek başına karara bağlayan veya kişisel dosyaları inceleyen kişi olmamalıdır.
Refakat gerekiyorsa gerekçesi, kapsamı ve iletişim biçimi orantılı olmalıdır. Amaç kişiyi diğer çalışanların önünde teşhir etmek değildir. Rutin bir ayrılış, gizli operasyon veya zor kullanma senaryosu gibi sunulmamalıdır; özel güvenlik müdahalesinin hukuki koşulları ayrıca geçerlidir.
Şiddet bildirimini ve acil durumu ayrı süreç olarak yönetin
Tehdit içeren bir olayda işyeri acil durum ve bildirim düzeni işletilmelidir. Hangi sorumluya ulaşılacağı, yetkili kamu birimleriyle kimin iletişim kuracağı ve çalışanlara doğrulanmış bilgiyi kimin vereceği belli olmalıdır. Her olayda aynı fiziksel müdahaleyi veya bina bölümünü kilitlemeyi öneren genel reçeteler uygun değildir. Erişim kontrolü, acil kaçış imkânını ortadan kaldırmamalıdır.
Olay sonrasında kayıtlar yetkili kişilerce incelenmeli ve gereksiz yayılım önlenmelidir. Bir kişinin geçmiş iş ilişkisinin, kurum içinde süresiz dolaşan bir kara listeye dönüşmesi kabul edilmemelidir. Saklama ve paylaşım kararları hukuki gerekliliklerle birlikte değerlendirilmelidir.
Sağlayıcıdan koordinasyonu göstermesini isteyin
Bir örnek üzerinden İK bildiriminden son kartın kapanmasına kadar süreci sorun. Kim gecikmeyi fark eder, yanlış kişiye ait yetki kapatılırsa kim düzeltir, vardiya değişiminde hangi bilgi aktarılır? İyi bir hizmet planı, bu sorulara sakin ve denetlenebilir cevap verir. Bütün eski çalışanları tehdit saymak veya milisaniyelik otomasyon vaat etmek, bu iş bölümünün yerine geçmez.